Microsoft 365 : la fin des codes de vérification par SMS se prépare
Microsoft fait évoluer les méthodes d’authentification utilisées pour sécuriser les comptes Microsoft 365. L’objectif est de réduire la dépendance aux codes reçus par SMS ou appel téléphonique, des méthodes aujourd’hui considérées comme moins résistantes au phishing et à certaines techniques de fraude.
Microsoft privilégie désormais des méthodes d’authentification plus robustes, notamment Microsoft Authenticator, Windows Hello, les clés de sécurité FIDO2 et les passkeys. La transition s’accélère à partir de septembre 2026, avec un retrait des méthodes SMS et appel vocal Microsoft prévu pour février 2027.
Qu’est-ce que cela change pour votre entreprise ?
Il est important d’anticiper cette évolution plutôt que d’attendre les dernières semaines. Il convient notamment d’identifier les utilisateurs qui utilisent encore le SMS comme méthode principale, de vérifier que les méthodes alternatives sont correctement configurées et d’accompagner les utilisateurs dans ce changement.
Pour les entreprises, c’est également une bonne occasion de revoir la politique d’authentification Microsoft 365 dans son ensemble et de privilégier, lorsque cela est possible, des méthodes résistantes au phishing.
Notre conseil : n’attendez pas 2027 pour effectuer la transition. Une migration progressive permet d’éviter les blocages de comptes et les sollicitations massives du support au moment du changement.
Phishing : les bons réflexes restent votre meilleure protection
Les outils de sécurité progressent, mais les attaques aussi. Le phishing reste particulièrement efficace car il ne cherche pas nécessairement à contourner les protections techniques : il cherche à convaincre l’utilisateur d’effectuer lui-même une action.
Un message peut par exemple imiter une notification Microsoft 365, demander de consulter une facture, signaler un document partagé ou annoncer l’expiration imminente d’un mot de passe. Les tentatives les plus élaborées peuvent également reprendre le nom d’un dirigeant, d’un fournisseur ou d’un collaborateur connu.
Les attaquants utilisent également les QR codes pour diriger les utilisateurs vers de faux sites d’authentification. Le QR code peut inciter l’utilisateur à poursuivre l’opération sur son téléphone, où il est parfois plus difficile de vérifier précisément l’adresse du site visité.
Quelques réflexes simples permettent de réduire fortement le risque : vérifier l’expéditeur et la destination réelle d’un lien, se méfier des demandes inhabituelles ou urgentes et ne jamais valider une demande d’authentification que l’on n’a pas soi-même initiée.
Une attention particulière doit également être portée aux demandes financières : changement de RIB d’un fournisseur, virement urgent ou transmission d’informations confidentielles. En cas de doute, une vérification par un second canal connu, par exemple un appel au numéro habituel du fournisseur, reste une excellente précaution.
Notre conseil : lorsqu’un message semble inhabituel, ne cliquez pas et transmettez-le au support pour vérification. Quelques minutes de contrôle peuvent éviter une compromission de compte ou une fraude financière.
Mailinblack : une protection supplémentaire contre les emails malveillants
Pour renforcer la protection des messageries professionnelles, nous proposons également la solution Mailinblack.
Mailinblack intervient en complément des protections existantes de votre messagerie afin de filtrer les emails indésirables et malveillants avant qu’ils n’atteignent les utilisateurs. La solution aide notamment à lutter contre le spam, le phishing et différentes tentatives d’usurpation par email.
Mais la technologie ne peut pas tout arrêter : l’utilisateur reste une cible privilégiée des cybercriminels. Mailinblack propose également des outils de sensibilisation permettant d’accompagner les collaborateurs face aux risques liés au phishing et de développer les bons réflexes au quotidien.
L’objectif est ainsi de combiner protection technique et sensibilisation des utilisateurs pour réduire les risques liés à la messagerie.
Vous souhaitez savoir si Mailinblack est adapté à votre entreprise ? N’hésitez pas à nous contacter pour en discuter.
Windows Server 2016 : la fin approche
Microsoft mettra fin au support de Windows Server 2016 le 12 janvier 2027. Une échéance qui peut sembler encore éloignée, mais qui mérite d’être anticipée dès maintenant pour les entreprises qui utilisent toujours cette version sur leur infrastructure.
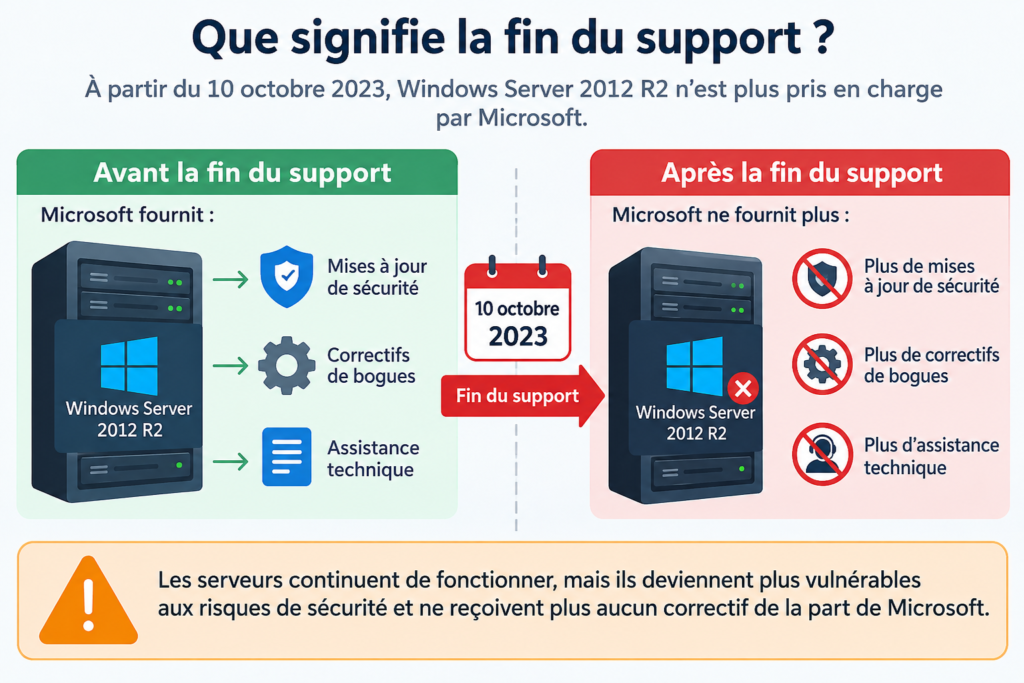
Que signifie la fin du support ?
Après cette date, Windows Server 2016 ne bénéficiera plus des mises à jour de sécurité fournies dans le cadre du support standard de Microsoft. Les nouvelles vulnérabilités découvertes pourront donc représenter un risque supplémentaire pour les serveurs qui continueront à fonctionner sous cette version.
Au-delà de la sécurité, conserver un système d’exploitation devenu obsolète peut progressivement poser des problèmes de compatibilité avec de nouveaux logiciels, solutions de sauvegarde, outils de sécurité ou applications métiers.
Quels serveurs peuvent être concernés ?
Windows Server 2016 est encore présent dans de nombreuses infrastructures. Il peut héberger des services essentiels : Active Directory, serveur de fichiers, applications métiers, bases de données, services d’impression ou encore machines virtuelles.
La migration d’un serveur ne consiste donc pas simplement à mettre à jour Windows. Il faut au préalable identifier son rôle, les applications qu’il héberge, leurs compatibilités et les éventuelles dépendances avec d’autres éléments du système d’information.
Pourquoi anticiper dès maintenant ?
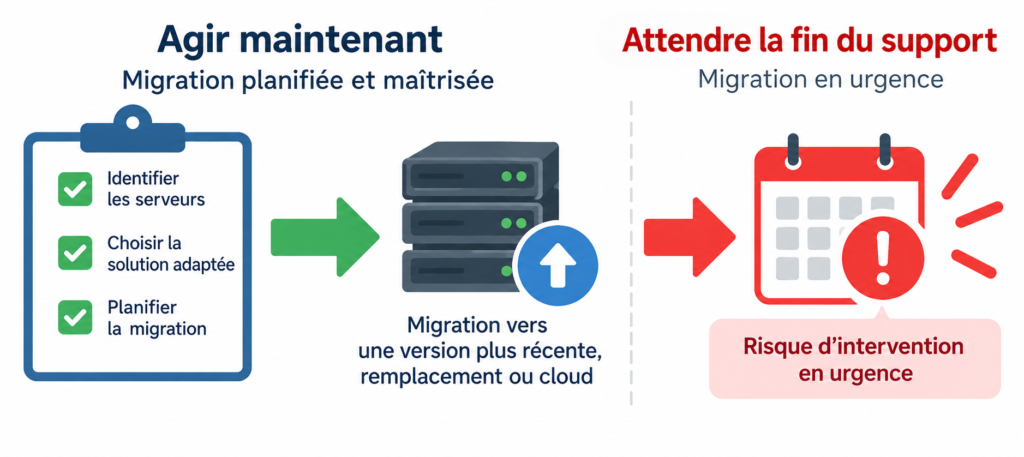
Attendre les dernières semaines avant la fin du support peut transformer une migration planifiée en intervention urgente.
L’objectif est donc d’identifier dès maintenant les serveurs concernés, puis de définir la solution adaptée : migration vers une version plus récente de Windows Server, remplacement d’une application devenue obsolète ou, lorsque cela est pertinent, migration de certains services vers le cloud.
Notre conseil : si votre infrastructure comporte encore des serveurs Windows Server 2016, profitez des prochains mois pour planifier leur évolution. Cette anticipation permet de maîtriser les coûts, de prévoir les éventuelles interruptions de service et surtout d’éviter de conserver des systèmes non supportés dans votre infrastructure.